Dijital Ziyaretçi Yönetim Sistemi: Güvenli ve Hızlı Karşılama Rehberi
Dijital ziyaretçi yönetimiyle kayıt, onay, geçiş yetkisi, KVKK süreci ve acil durum takibinin nasıl tek merkezden yönetileceğini inceleyin.
Yayın tarihi: 4 Ekim 2026
Kuruma gelen misafirler, tedarikçiler, bakım ekipleri ve adaylar için yürütülen karşılama süreci yalnızca resepsiyon hizmeti değildir. Bu süreç aynı zamanda fiziksel güvenliğin, kişisel veri yönetiminin ve kurumsal deneyimin ilk temas noktasıdır. Kâğıt defter, telefonla teyit ve geçici kartların elle teslim edildiği geleneksel yöntemlerde bilgiler dağınık kalır; ziyaretçinin hangi alana, hangi saat aralığında ve kimin onayıyla girdiği kolayca izlenemez. Dijital ziyaretçi yönetim sistemi, davetten çıkışa kadar her adımı ortak bir akışta birleştirir. Böylece resepsiyon daha hızlı çalışırken güvenlik ekibi yetkileri denetler, ev sahibi çalışan bildirim alır ve yönetim ihtiyaç duyduğu kayda tek merkezden ulaşır.
Ziyaret Öncesi Davet Süreci Nasıl Kurulur?
Etkili bir süreç ziyaretçi kapıya geldiğinde değil, davet oluşturulduğunda başlar. Çalışan; ziyaretçinin adı, kurumu, geliş amacı, tahmini saati ve görüşülecek birimi sisteme girer. Ön kayıt tamamlandığında resepsiyon beklenen ziyaretleri önceden görür ve yoğun saatler için hazırlık yapabilir. Kurum politikasına göre davet yönetici onayına bağlanabilir, belirli tesisler için ek belge istenebilir veya ziyaretçiye yönlendirme bilgisi gönderilebilir. Bu yaklaşım kapıda oluşan beklemeyi azaltır. Aynı zamanda rastgele ziyaret ile onaylı iş görüşmesini ayırarak güvenlik ekibinin doğru kişiye doğru prosedürü uygulamasını sağlar. Birden fazla lokasyonu olan işletmelerde davetin doğru şube ve giriş noktasıyla eşleşmesi özellikle önemlidir.
Kiosk, QR Kod ve Resepsiyon Kaydı
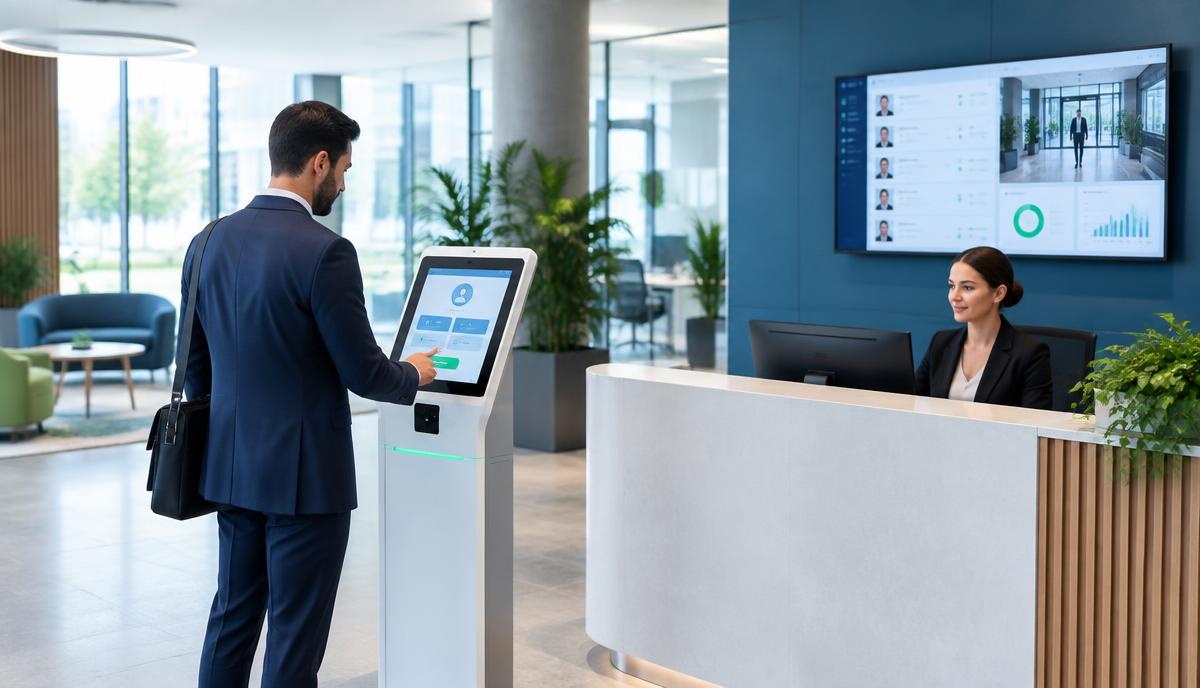
Ziyaretçi tesise ulaştığında kayıt işlemi resepsiyon görevlisi tarafından yapılabileceği gibi self servis kiosk üzerinden de tamamlanabilir. Önceden gönderilen QR kod, kayıt süresini kısaltır; ziyaretçi temel bilgilerini tekrar girmek zorunda kalmaz. İlk kez gelen kişiler için kimlik doğrulama, aydınlatma metninin sunulması ve gerekli onayların alınması aynı ekranda ilerleyebilir. Sistem, yazıcıyla geçici ziyaretçi kartı üretebilir ve kartın geçerlilik süresini otomatik tanımlayabilir. Kullanım biçimi seçilirken tesisin günlük ziyaretçi sayısı, resepsiyon personeli, giriş alanının fiziksel düzeni ve erişilebilirlik ihtiyaçları birlikte değerlendirilmelidir. Teknoloji, insan temasını ortadan kaldırmak yerine tekrar eden işleri azaltmalıdır.
Ev Sahibi Onayı ve Anlık Bildirimler
Ziyaretçinin binaya kabul edilmesi yalnızca kimlik kaydıyla tamamlanmamalıdır. Ev sahibi çalışanın müsaitliği ve ziyaret amacının doğrulanması ikinci kontrol katmanını oluşturur. Dijital sistem, ziyaretçi giriş yaptığında ilgili çalışana bildirim gönderir; çalışan kabul, bekletme veya reddetme seçeneğini kullanabilir. Kritik alanlarda güvenlik birimi ya da bölüm yöneticisi de onay zincirine eklenebilir. Böylece resepsiyon telefon trafiğine boğulmadan süreci izler. Geciken ziyaretler, iptal edilen randevular ve uzun süre çıkış yapmayan kişiler için uyarı tanımlanması operasyonun kontrolünü güçlendirir. Kurallar tüm ziyaretçilere aynı şekilde uygulanabildiği için kişiye bağlı karar farklılıkları da azalır.
Geçiş Yetkisi ve Fiziksel Güvenlik
Ziyaretçi kartının yalnızca ana kapıyı açması çoğu kurum için yeterli değildir. Kat, toplantı odası, laboratuvar, depo veya veri merkezi gibi alanların her biri ayrı risk seviyesine sahiptir. Ziyaretçi yönetimi geçiş kontrol altyapısıyla birlikte çalıştığında, kart yalnızca izin verilen kapılarda ve belirtilen zaman aralığında geçerli olur. Süresi dolan kart otomatik olarak etkisizleşir. Turnike, kapı okuyucu ve asansör yetkilendirmesi aynı ziyaret kaydıyla ilişkilendirilebilir. Bu bütünlük, kayıp kart riskini azaltır ve bir olay incelendiğinde kimin hangi bölgede bulunduğunu anlamayı kolaylaştırır. Yetki tasarımı yapılırken en az ayrıcalık ilkesi uygulanmalı; her ziyaretçiye yalnızca işini tamamlaması için gereken erişim verilmelidir.
KVKK Açısından Veri Minimizasyonu
Ziyaretçi kaydı kişisel veri içerdiği için hangi bilginin neden toplandığı açıkça belirlenmelidir. Her ziyaretçiden gereksiz alanları doldurmasını istemek güvenliği otomatik olarak artırmaz; aksine saklanan veri miktarını ve sorumluluğu büyütür. Kurum, işleme amacına uygun alanları seçmeli, aydınlatma metnini erişilebilir biçimde sunmalı ve saklama süresini politika hâline getirmelidir. Kimlik görüntüsü veya özel nitelikli veri gibi daha hassas kayıtlar ancak gerçekten gerekli ve hukuken uygun bir süreç varsa değerlendirilmelidir. Yetkili kullanıcıların kayıtlara erişimi rol bazlı sınırlandırılmalı, görüntüleme ve dışa aktarma işlemleri kayıt altına alınmalıdır. Süresi sona eren kayıtlar da belirlenen imha yaklaşımına göre güvenli biçimde kaldırılmalıdır.
Acil Durumlarda İçeride Kim Var?
Yangın, deprem veya tahliye gerektiren başka bir durumda çalışan listesi kadar ziyaretçi listesi de önemlidir. Kâğıt defter fiziksel olarak resepsiyonda kalabilir ve güncel çıkış bilgilerini göstermeyebilir. Dijital sistem, giriş yapmış ancak çıkış kaydı oluşmamış ziyaretçileri anlık olarak listeleyebilir. Güvenlik ve acil durum ekipleri bu listeyi toplanma alanındaki kontrol için kullanabilir. Bunun işe yarayabilmesi için çıkış adımının da düzenli işletilmesi gerekir; kart iadesi, turnikeden çıkış veya resepsiyon onayı süreci otomatik kapatmalıdır. Tatbikatlarda raporun erişilebilirliği test edilmeli, bağlantı kesintisi gibi senaryolar için yetkili ekiplerin uygulayacağı yedek yöntem önceden tanımlanmalıdır.
Raporlama ile Süreci İyileştirmek
Ziyaret kayıtları yalnızca güvenlik arşivi değildir; tesis operasyonunu iyileştiren bir veri kaynağıdır. Günlük ve saatlik yoğunluk, en çok ziyaret edilen birimler, ortalama bekleme süresi, iptal oranı ve uzun süren ziyaretler düzenli raporlanabilir. Bu bilgiler resepsiyon vardiyasının planlanmasına, toplantı alanlarının düzenlenmesine ve giriş noktalarının kapasitesinin değerlendirilmesine yardım eder. Raporlar hazırlanırken kişisel verilerin gereksiz biçimde yayılmamasına dikkat edilmeli; yönetim özetlerinde anonim veya toplulaştırılmış göstergeler tercih edilmelidir. Birden fazla tesisi olan şirketler standart ölçütlerle şubeleri karşılaştırabilir. Amaç çalışanları ya da misafirleri gözetlemek değil, gecikmeye ve güvenlik açığına yol açan süreç adımlarını görünür hâle getirmektir.
Doğru Çözümü Seçmek İçin Kontrol Listesi
Çözüm seçiminde yalnızca ekran tasarımına bakmak yanıltıcıdır. Turnike ve kapı sistemleriyle uyumluluk, çoklu lokasyon desteği, yetki yönetimi, çevrimdışı çalışma senaryosu, kayıt saklama politikaları ve raporların kapsamı birlikte incelenmelidir. Resepsiyon, güvenlik, bilgi teknolojileri ve kişisel veri sorumluları ihtiyaç analizine katılmalıdır. Pilot uygulamada davet oluşturma, habersiz ziyaretçi, reddedilen giriş, kayıp kart, acil tahliye ve çıkış unutma senaryoları denenmelidir. Kullanıcıların birkaç adımda işlem tamamlayabilmesi benimsenmeyi hızlandırır. DİNİBH’in hizmet yaklaşımı, yazılımı mevcut geçiş altyapısıyla birlikte ele alarak kurumun operasyonuna uygun bir akış tasarlamayı hedefler; standart paket yerine gerçek saha koşulları değerlendirilir.
Sonuç ve Sonraki Adım
Doğru çözüm, yalnızca ürün özelliklerinin listelenmesiyle değil; işletmenin gerçek akışlarının, risklerinin ve büyüme planının birlikte değerlendirilmesiyle ortaya çıkar. Mevcut altyapıyı, kullanıcı rollerini ve istisna senaryolarını baştan tanımlamak kurulum süresini kısaltır, günlük kullanımı kolaylaştırır ve sonradan yapılacak maliyetli değişiklikleri azaltır. Pilot uygulama sonuçları ölçülmeli, kullanıcı geri bildirimleri alınmalı ve kurallar canlı kullanımdan önce netleştirilmelidir. DİNİBH ekibi yazılım, cihaz ve entegrasyon katmanlarını aynı proje bakışıyla değerlendirerek ihtiyaca uygun bir yol haritası oluşturmanıza yardımcı olabilir.